


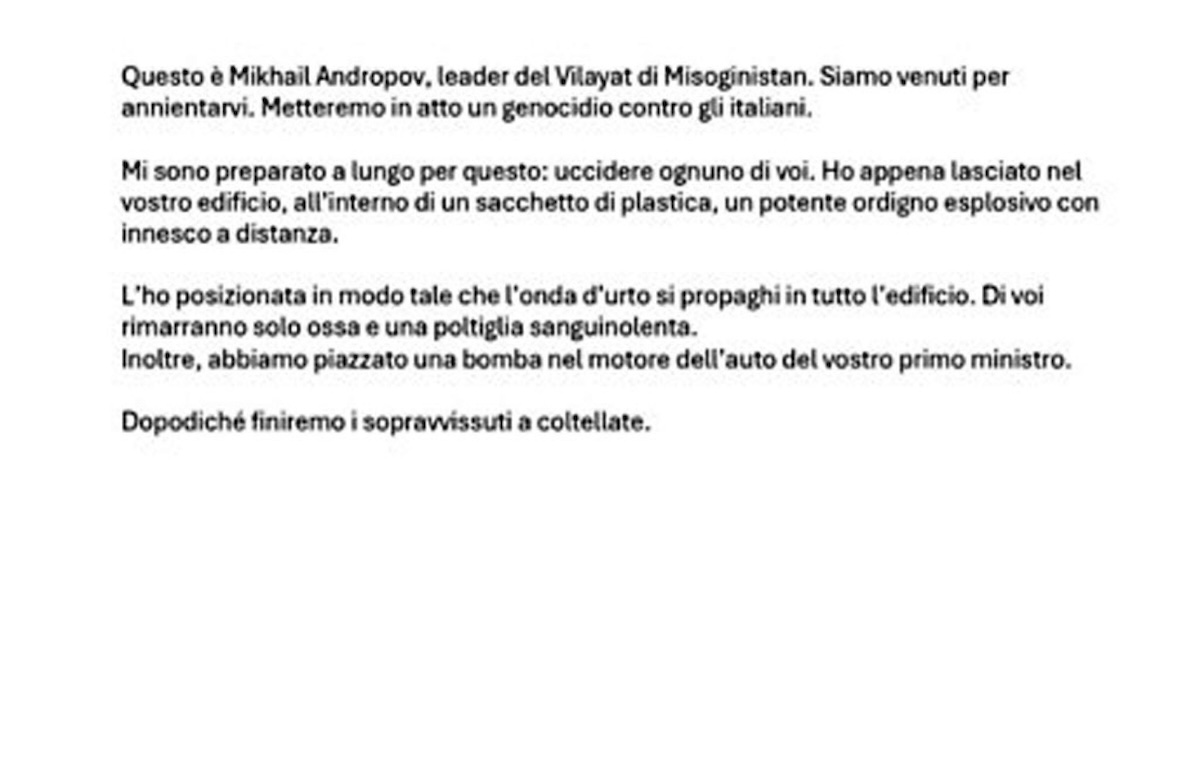
Dalle scuole italiane agli aeroporti europei, lo pseudonimo torna nelle minacce firmate dal fantomatico Vilayat di Misoginistan. Indirizzi stranieri, possibili account compromessi e un’identità ancora senza volto: cosa sappiamo e quali interrogativi restano aperti.
Un nome di fantasia, una presunta organizzazione inesistente e una serie di email minatorie capaci di attraversare l’Europa, raggiungendo scuole, aeroporti, istituzioni e redazioni televisive. Dietro la firma di Mikhail Andropov si nasconde una delle vicende più enigmatiche delle ultime settimane, con una domanda ancora senza risposta: chi sta orchestrando questa campagna di falsi allarmi bomba e da dove partono realmente i messaggi?
L’ultima ondata ha colpito migliaia di istituti scolastici italiani. Le email, contenenti minacce di una presunta strage e riferimenti alla presenza di ordigni esplosivi, hanno provocato evacuazioni, controlli delle forze dell’ordine e momenti di forte apprensione. A firmarle è ancora una volta Mikhail Andropov, che si presenta come leader del fantomatico «Vilayat di Misoginistan».
La pista di Taiwan: da dove arrivano davvero le email?
Uno degli elementi che merita particolare attenzione riguarda la provenienza tecnica dei messaggi. Alcune comunicazioni sono state associate a infrastrutture e indirizzi riconducibili a Paesi stranieri, tra cui Taiwan. Un dettaglio che apre interrogativi sulla possibile origine della campagna.
Chi sta inviando queste email si trova effettivamente a Taiwan? Oppure si tratta di un semplice passaggio tecnico utilizzato per mascherare la provenienza reale delle comunicazioni?
La distinzione è fondamentale. L’indicazione di un Paese nell’analisi tecnica di un messaggio non equivale necessariamente alla localizzazione fisica di chi lo ha spedito. I messaggi di posta elettronica possono transitare attraverso server intermedi, servizi esteri, reti VPN o infrastrutture compromesse. Non si può quindi escludere che la geografia apparente delle comunicazioni sia stata costruita proprio per rendere più complicato il lavoro degli investigatori.
Il precedente, del resto, è significativo: in altri episodi, i giornalisti dell’emittente irlandese RTE avevano individuato un indirizzo collegato a una scuola lituana. In un diverso caso, relativo agli allarmi bomba nella contea irlandese di Carlow, la polizia aveva ricondotto il messaggio a un indirizzo associato a un’università thailandese. Una geografia apparentemente frammentata, che attraversa continenti e istituzioni senza offrire, almeno per ora, una risposta definitiva.
Mikhail Andropov, un’identità costruita per depistare?
Il nome utilizzato per firmare le minacce sembra tutt’altro che casuale. Mikhail Andropov richiama infatti Jurij Andropov, storico dirigente sovietico e segretario generale del Partito comunista dell’Unione Sovietica tra il 1982 e il 1984, già alla guida del KGB.
Un riferimento che sembra costruito per evocare un immaginario geopolitico preciso: quello della contrapposizione tra Russia e Occidente, dei servizi segreti e delle tensioni internazionali. Nei precedenti messaggi sarebbe comparsa anche l’espressione «Messaggio all’Occidente», ulteriore elemento che rafforza il carattere simbolico della scelta.
Ma attenzione: il richiamo all’Unione Sovietica non costituisce una prova di un coinvolgimento russo. Potrebbe trattarsi semplicemente di una scelta provocatoria, pensata per alimentare suggestioni, attirare l’attenzione mediatica e rendere più indecifrabile il profilo di chi si nasconde dietro lo pseudonimo.
Il Vilayat di Misoginistan: terrorismo, provocazione o teatro digitale?
Ancora più singolare è la denominazione dell’organizzazione che Andropov sostiene di guidare. Il termine «vilayat» viene utilizzato in diversi contesti per indicare una provincia o una suddivisione amministrativa e compare anche nella terminologia adottata da alcune organizzazioni jihadiste. «Misoginistan», invece, è un’espressione ironica circolata negli ambienti della rete, costruita attorno al concetto di misoginia.
L’accostamento produce una denominazione volutamente grottesca, che mescola riferimenti geopolitici, linguaggio estremista e cultura dei meme. Non risultano elementi che dimostrino l’esistenza di un’organizzazione terroristica reale con questo nome. Tutto lascia pensare a un’identità inventata, utilizzata per dare una parvenza organizzativa alle minacce.
È un particolare importante perché suggerisce che l’obiettivo potrebbe non essere soltanto quello di provocare allarme, ma anche di costruire un personaggio riconoscibile, destinato a comparire ripetutamente nelle comunicazioni.
Dalle scuole agli aeroporti: una campagna che attraversa l’Europa
Il caso italiano non rappresenta un episodio isolato. Nei giorni precedenti, lo stesso pseudonimo era comparso in email intimidatorie indirizzate a diversi aeroporti europei e a importanti testate giornalistiche, tra cui l’irlandese RTE, la bulgara Nova TV e la britannica Sky. Una rivendicazione simile era stata segnalata anche in Bulgaria lo scorso ottobre, quando comunicazioni minatorie avevano raggiunto istituzioni pubbliche, scuole e asili.
La ricorrenza dello stesso nome, la struttura delle comunicazioni e la scelta di obiettivi particolarmente sensibili rappresentano elementi che rendono necessario approfondire l’eventuale collegamento tra i diversi episodi. La domanda è inevitabile: siamo davanti a un singolo autore, a un gruppo di persone oppure a una campagna organizzata che sfrutta identità e infrastrutture digitali difficili da ricondurre a un’unica origine? Al momento non ci sono elementi pubblici sufficienti per stabilirlo.
La possibile guerra ibrida: un’ipotesi da verificare
C’è un ulteriore aspetto da non sottovalutare. Anche quando una minaccia si rivela falsa, le conseguenze possono essere concrete: evacuazioni, interruzioni delle attività scolastiche, mobilitazione delle forze dell’ordine, disagi negli aeroporti e costi per le amministrazioni pubbliche. È proprio questo il meccanismo che rende simili campagne particolarmente insidiose.
Non è necessario che esista davvero un ordigno per produrre effetti sul funzionamento di un Paese. È sufficiente generare incertezza, costringere le istituzioni a reagire e alimentare un clima di insicurezza. In questo senso, la vicenda potrebbe essere analizzata anche nell’ambito delle cosiddette azioni di disturbo o delle operazioni di influenza, talvolta ricondotte al concetto di guerra ibrida. Tuttavia, parlare di un’operazione riconducibile a uno Stato o a un’organizzazione straniera sarebbe, allo stato attuale, prematuro. Non esistono prove pubbliche che colleghino le email a un governo, a un servizio segreto o a una struttura terroristica.
La vera domanda: chi guadagna dal caos?
Resta il mistero principale: chi è davvero Mikhail Andropov? Dietro quel nome potrebbe esserci un singolo individuo con competenze informatiche, un gruppo di troll interessato a provocare il caos oppure una struttura organizzata che utilizza account e infrastrutture distribuite in diversi Paesi.
La presenza di indirizzi riconducibili a istituzioni scolastiche e universitarie straniere introduce un altro interrogativo: le caselle sono state effettivamente compromesse oppure sono stati utilizzati sistemi di falsificazione del mittente?
Sono due scenari tecnicamente differenti, che richiedono verifiche investigative specifiche.
La pista di Taiwan, i precedenti in Lituania e Thailandia, il richiamo all’immaginario sovietico e la misteriosa organizzazione del Vilayat di Misoginistan compongono un mosaico ancora incompleto.
Per ora Mikhail Andropov esiste soltanto come firma digitale. La sua vera identità, la posizione geografica dell’autore e gli eventuali mandanti restano da accertare. E forse è proprio questo il punto più inquietante dell’intera vicenda: un’identità apparentemente inventata è riuscita a provocare conseguenze reali in diversi Paesi europei, lasciando dietro di sé una scia di paura e una domanda ancora aperta.
Chi c’è davvero dietro Mikhail Andropov? E soprattutto, perché qualcuno sta investendo tempo e risorse per trasformare un nome immaginario in una minaccia capace di attraversare l’Europa.
Vittorio Zenardi