


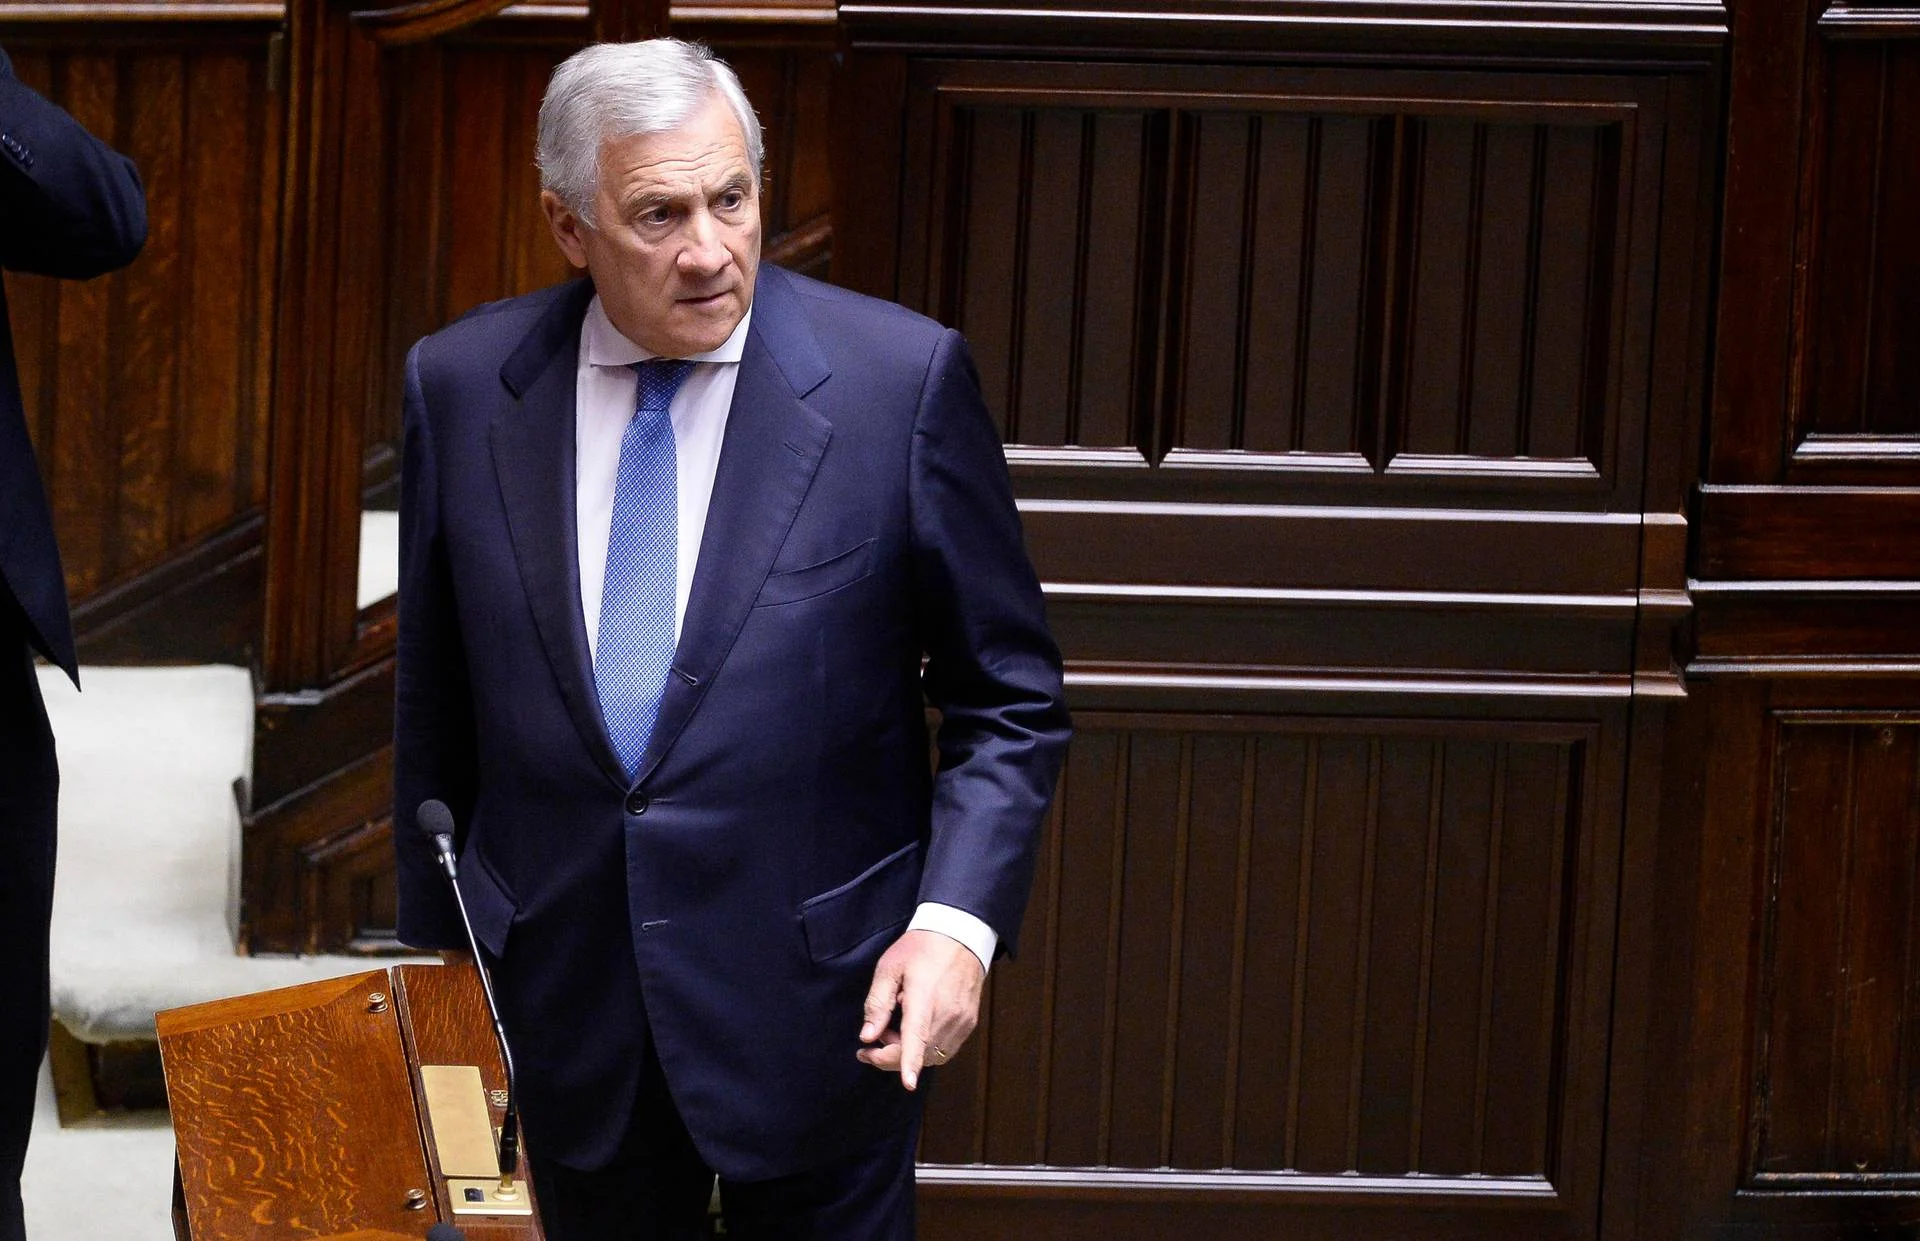
Una risposta comune tra le democrazie occidentali per contrastare gli attacchi informatici e difendere dati e infrastrutture sensibili. È la linea indicata dal ministro degli Esteri Antonio Tajani, intervenuto alla Farnesina per fare il punto sulle misure di sicurezza dopo le recenti offensive hacker. Il tema sarà al centro anche del G7 di Parigi, in programma domani, dove si discuterà di guerra ibrida su iniziativa italiana.
«Non ci facciamo intimorire, siamo in grado di respingere gli attacchi degli hacker filorussi e difendere i nostri dati sensibili, ma serve una risposta coordinata», ha dichiarato Tajani, sottolineando la necessità di un’azione condivisa non soltanto tra i Paesi europei, ma anche con Stati Uniti, Australia, Giappone e Corea del Sud.
Il ministro ha definito i recenti attacchi opera di gruppi di hacker filorussi, precisando tuttavia che la loro attività non implica automaticamente una responsabilità diretta dello Stato russo. «Non credo che la Russia voglia dichiarare guerra all’Europa e all’Occidente, ma qualcosa ci porta a guardare a Est», ha aggiunto. Tajani ha inoltre avvertito del rischio che le offensive informatiche possano essere utilizzate per creare caos e tentare di influenzare le elezioni nei Paesi occidentali.
Sul fronte nazionale, il titolare della Farnesina ha ricordato che il lavoro sulla sicurezza cibernetica è iniziato nel 2022 e che dal primo gennaio di quest’anno è stata rafforzata l’operatività della struttura ministeriale. Lo stesso Tajani ha riferito di essere stato recentemente bersaglio di particolari attenzioni da parte degli hacker, esprimendo preoccupazione soprattutto per il coinvolgimento delle famiglie.
Il ministro ha infine richiamato l’attenzione sulle risorse destinate alla difesa, ricordando che in Senato è in discussione un provvedimento per attribuire maggiori poteri alle Forze armate in materia di cybersicurezza. «Non si può chiedere di avere sicurezza cibernetica e allo stesso tempo di spendere meno per la difesa», ha osservato.
Intanto, sul piano europeo, procede l’adeguamento italiano al Cyber Resilience Act, il regolamento che introdurrà requisiti obbligatori di sicurezza informatica per dispositivi e prodotti digitali durante tutto il loro ciclo di vita. L’Agenzia per la cybersicurezza nazionale avrà un ruolo centrale nella valutazione della conformità e nella vigilanza sul mercato.
Per i produttori che non rispetteranno le regole sono previste sanzioni fino a 15 milioni di euro o al 2,5% del fatturato mondiale annuo.